
Overview
CyberXpert positions itself as a cybersecurity partner offering 360° support for public and private sectors in Belgium. Services include security audits, vulnerability testing, strategy definition, and solution deployment across data protection, email security, network security, identity management, and GDPR compliance.
In the news
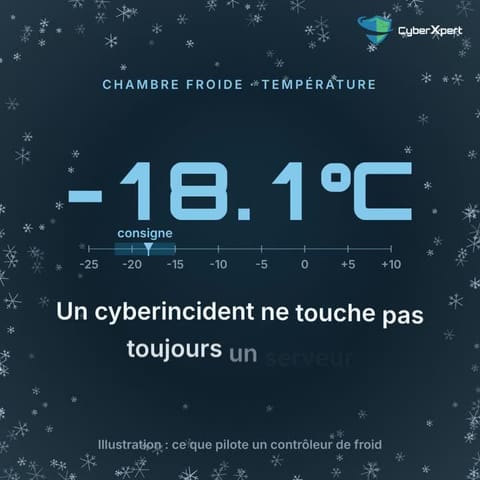
- Un cyberincident ne touche pas toujours un serveur ou une boîte mail 💻 Parfois, il touche directement le froid ❄️ Le CERT-FR alerte sur des compromissions visant des contrôleurs à distance d’installations de réfrigération. Des équipements techniques, connectés et souvent suivis à distance par un prestataire. Le sujet dépasse largement le secteur de la grande distribution. Dans une entreprise, combien d’équipements opérationnels sont encore : → accessibles depuis Internet ; → insuffisamment inventoriés ; → considérés comme la
- Merci pour ce rappel clair des mesures minimales imposées par la loi NIS2. 👏 Chez CYBERXPERT, nous accompagnons de nombreuses entreprises et organisations dans leur mise en conformité NIS2, de l’analyse des risques et de l’état des lieux jusqu’à la mise en œuvre des mesures et à la préparation des audits. 🎯 Notre objectif : leur permettre d’être conformes dans les délais imposés, de manière concrète et progressive, sans que la conformité ne devienne un exercice purement administratif. La gouvernance, la gestion des incidents, la
- NSI 2 : Quelles sont les obligations en matière de mesures de cybersécurité ? 📣 NIS2 FAQ UPDATE: Version 2.1.4 est disponible. Les mesures minimales contenues dans la loi sont fondées sur une approche « tous risques » qui vise à protéger les réseaux et les systèmes d’information ainsi que leur environnement physique contre les incidents, et portent au moins sur : 1. les politiques relatives à l’analyse des risques et à la sécurité des systèmes d’information; 2. la gestion des incidents; 3. la continuité des activités, par
- En cybersécurité, la rapidité de réaction fait toute la différence. Les vulnérabilités critiques nous rappellent régulièrement qu’identifier une faille ne suffit pas. Encore faut-il pouvoir agir rapidement, identifier les systèmes concernés et déployer les correctifs sans délai inutile.L’automatisation du patch management est un levier essentiel pour renforcer la résilience des infrastructures IT. Chez Cyberxpert, nous sommes convaincus que la sécurité commence aussi par la capacité à anticiper et à réagir efficacement.
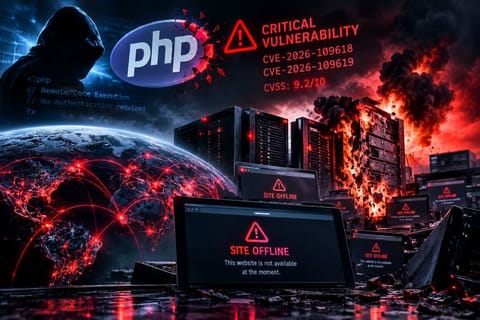
- Vulnérabilité PHP critique : combien de temps faut-il à votre organisation pour réagir ? Hier, le monde de la cybersécurité a été confronté à deux vulnérabilités critiques affectant PHP : CVE-2026-109618 et CVE-2026-109619. ⚠️ Score de sévérité : 9,2/10. Ces failles peuvent permettre l’exécution de code à distance sans authentification. Les correctifs ont été publiés le 21 octobre, et des centaines de sites auraient été mis hors ligne, notamment par mesure de précaution. 👉 Un rappel brutal d’une réalité : face à une
- Face aux enjeux cyber, le premier réflexe est souvent de chercher une solution 🔎 Un outil de détection. Une solution de sauvegarde. Un nouveau dispositif de contrôle des accès. Pourtant, la première question devrait être différente : Où sommes-nous réellement exposés ? Dépendances vis-à-vis de prestataires, droits d’accès mal maîtrisés, données critiques, continuité d’activité, contraintes réglementaires… Chaque organisation a ses propres zones de fragilité. Un dispositif de cybersécurité efficace ne consiste pas à additionner
- Une cyberattaque ne commence pas toujours dans vos systèmes. Elle peut commencer chez l’un de vos prestataires ⚠️ L’incident ayant touché Almerys le rappelle : lorsqu’un acteur central de la chaîne de services est compromis, les conséquences peuvent se propager bien au-delà de son propre périmètre. Assureurs, mutuelles, assurés… même sans compromission de leurs systèmes internes, ils peuvent être exposés 🔗 C’est tout l’enjeu de la sécurité de la chaîne d’approvisionnement. Un fournisseur, un partenaire ou un prestataire disposant
- Une crise cyber ne se joue pas uniquement sur un écran. Elle se joue aussi dans les premières minutes : 📍Qui qualifie la situation ? 📍Qui décide d’isoler, d’arrêter ou de poursuivre l’activité ? 📍Qui informe les collaborateurs ? 📍Qui répond aux clients, partenaires et autorités si nécessaire ? Le risque n’est pas seulement l’attaque. C’est l’improvisation qui peut suivre. Trop d’organisations disposent de procédures techniques, sans avoir réellement préparé la coordination entre IT, direction, juridique, communication et métiers.

Something wrong or missing? Send an update. Fixed within 24 hours.