
Overview
Jarviss offers network and cybersecurity strategy, design, building, and managed services for business infrastructure. The company helps clients prevent incidents, respond faster, and limit damage through expert-led security management, infrastructure optimization, and automation.
Key people
In the news
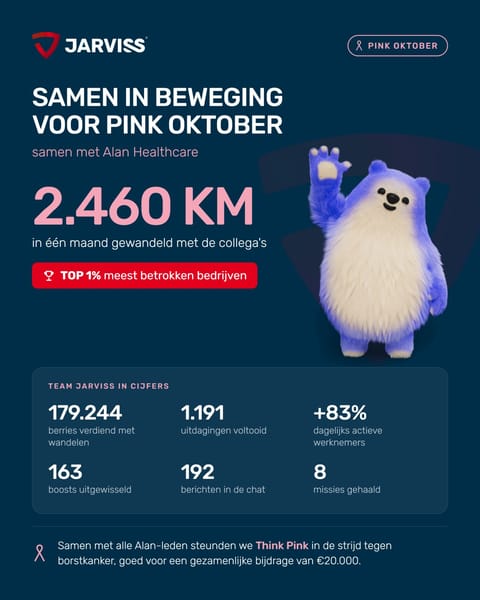
- Samen in beweging voor Pink Oktober De hele maand oktober zetten onze collega's hun beste beentje voor op Alan Play, de app van onze hospitalisatieverzekeraar. Met elke wandeling verdienden we berries. Samen legden we 2.460 km af, goed voor een plek in de top 1% van de meest betrokken bedrijven. 🏆 Samen met alle Alan-leden steunden we zo Think Pink in de strijd tegen borstkanker💗 Het resultaat, teams die samen in beweging komen.
- Everyone is talking about #AI-security. But before you buy new tools, ask yourself: 𝐃𝐨 𝐲𝐨𝐮 𝐤𝐧𝐨𝐰 𝐡𝐨𝐰 𝐀𝐈 𝐢𝐬 𝐚𝐜𝐭𝐮𝐚𝐥𝐥𝐲 𝐮𝐬𝐞𝐝 𝐢𝐧 𝐲𝐨𝐮𝐫 𝐜𝐨𝐦𝐩𝐚𝐧𝐲? 🤖 Who uses it, which tools, and what data goes in? For most organizations, the honest answer is: not really. AI shows up in more places than IT can see: 🔹 Employees use dozens of AI apps on their own 🔹 ERP and HR systems come with built-in AI features but nobody owns it 🔹 Developers feed company data into AI coding tools 🔹AI agents now act on their own
- How do you keep up with security alerts when every tool speaks its own language? That was the question for ZAS - Ziekenhuis aan de Stroom, the Antwerp hospital network. Its EDR, NDR and IDR tools each raised separate alerts, and the team had to check them one by one. ZAS didn't want to hand security over. It wanted to keep it internal, with a partner at its side. The #Jarviss SOC built on the tools ZAS already had and brought all alerts into one queue. The result: one overview, one place to triage, and a team that stays in control.
- AI is an opportunity, but for now it also needs a careful approach. For years, we’ve worked to secure identities and get data flows under control. Now companies are rolling out AI agents. They bring in new identities and handle data in new ways, and often nobody is managing them yet. The same goes for shadow AI, where employees use AI tools that IT hasn’t approved, usually with the best intentions. None of this is a reason to hold back on AI. It’s a reason to get the basics right: know who and what can reach your data, and make
- De opkomst van AI in security is zeker geen hype. Maar het idee dat agents straks alles overnemen, klopt net zo min. AI-agents nemen nu al echt ondersteunend werk over in het #SOC. Triage, bijvoorbeeld: vanuit een berg alerts bepalen welke incidenten er echt toe doen en daar prioriteit aan geven. En in een onderzoek helpen ze door context te verzamelen en het beeld te verrijken. Maar de mens in het SOC blijft verschrikkelijk belangrijk. Een mens brengt nuance aan, begrijpt de complexe context van een organisatie, en is onmisbaar als
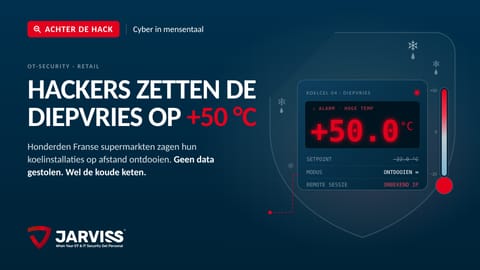
- Zondagochtend in Frankrijk. De koeltogen van tientallen supermarkten staan op 50 °C. 🌡️ Er was geen defect. Hackers hadden ‘s nachts de koelsturingen overgenomen, vanop afstand. De oorzaak is pijnlijk banaal: machines die aan het internet hingen en daarna vergeten werden. Ze kregen geen updates meer en niemand hield ze in het oog. Cyberaanvallen gaan niet meer alleen over data. Ze gaan over lege rekken en stilgevallen productie. Welke vragen stel je in jouw organisatie❓ Welke systemen zitten er op ons netwerk en/of in onze
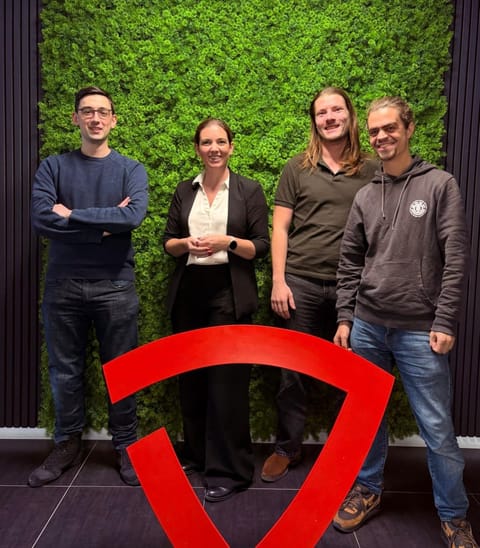
- The Jarviss BE team keeps growing!🎉 We're happy to introduce three new colleagues who joined our #Operations Team over the past few months: 🔹Miguel L., your first point of contact in our NOC. If you have a question or need support, Miguel is ready to help. 🛡 Marijn Janssens, Security Consultant with deep expertise in Palo Alto Networks. 🔹Sam Devoldere, SOC Specialist. Sam actively hunts for threats in our customers' environments and turns threat intelligence into faster, smarter responses Welcome aboard!
- 𝗛𝗲𝘁 𝘃𝗲𝗿𝘀𝗰𝗵𝗶𝗹 𝘁𝘂𝘀𝘀𝗲𝗻 𝗡𝗘𝗡 𝟳𝟱𝟭𝟬 𝗲𝗻 𝗡𝗜𝗦𝟮 𝗶𝘀 𝗵𝗲𝘁 𝘃𝗲𝗿𝘀𝗰𝗵𝗶𝗹 𝘁𝘂𝘀𝘀𝗲𝗻 𝗲𝗲𝗻 𝗿𝗶𝗰𝗵𝘁𝗹𝗶𝗷𝗻 𝗲𝗻 𝗲𝗲𝗻 𝘃𝗲𝗿𝗽𝗹𝗶𝗰𝗵𝘁𝗶𝗻𝗴.🛡️ De NEN 7510 was sturend, een normering. NIS2 is echte wetgeving, en die maakt je als bestuurder aansprakelijk. Je hebt verplichtingen, en je moet ze nakomen. Concreet betekent dat: je moet aantoonbaar maken dat je je #cybersecurity op de juiste manier hebt ingeregeld en de juiste maatregelen hebt genomen. Gebeurt er tóch iets, dan moet je kunnen laten zien dat

Alumni
 Jo Vander SchuerenManaging director & co-founder
Something wrong or missing? Send an update. Fixed within 24 hours.